Épisode 5 : à la recherche de la conformité perdue
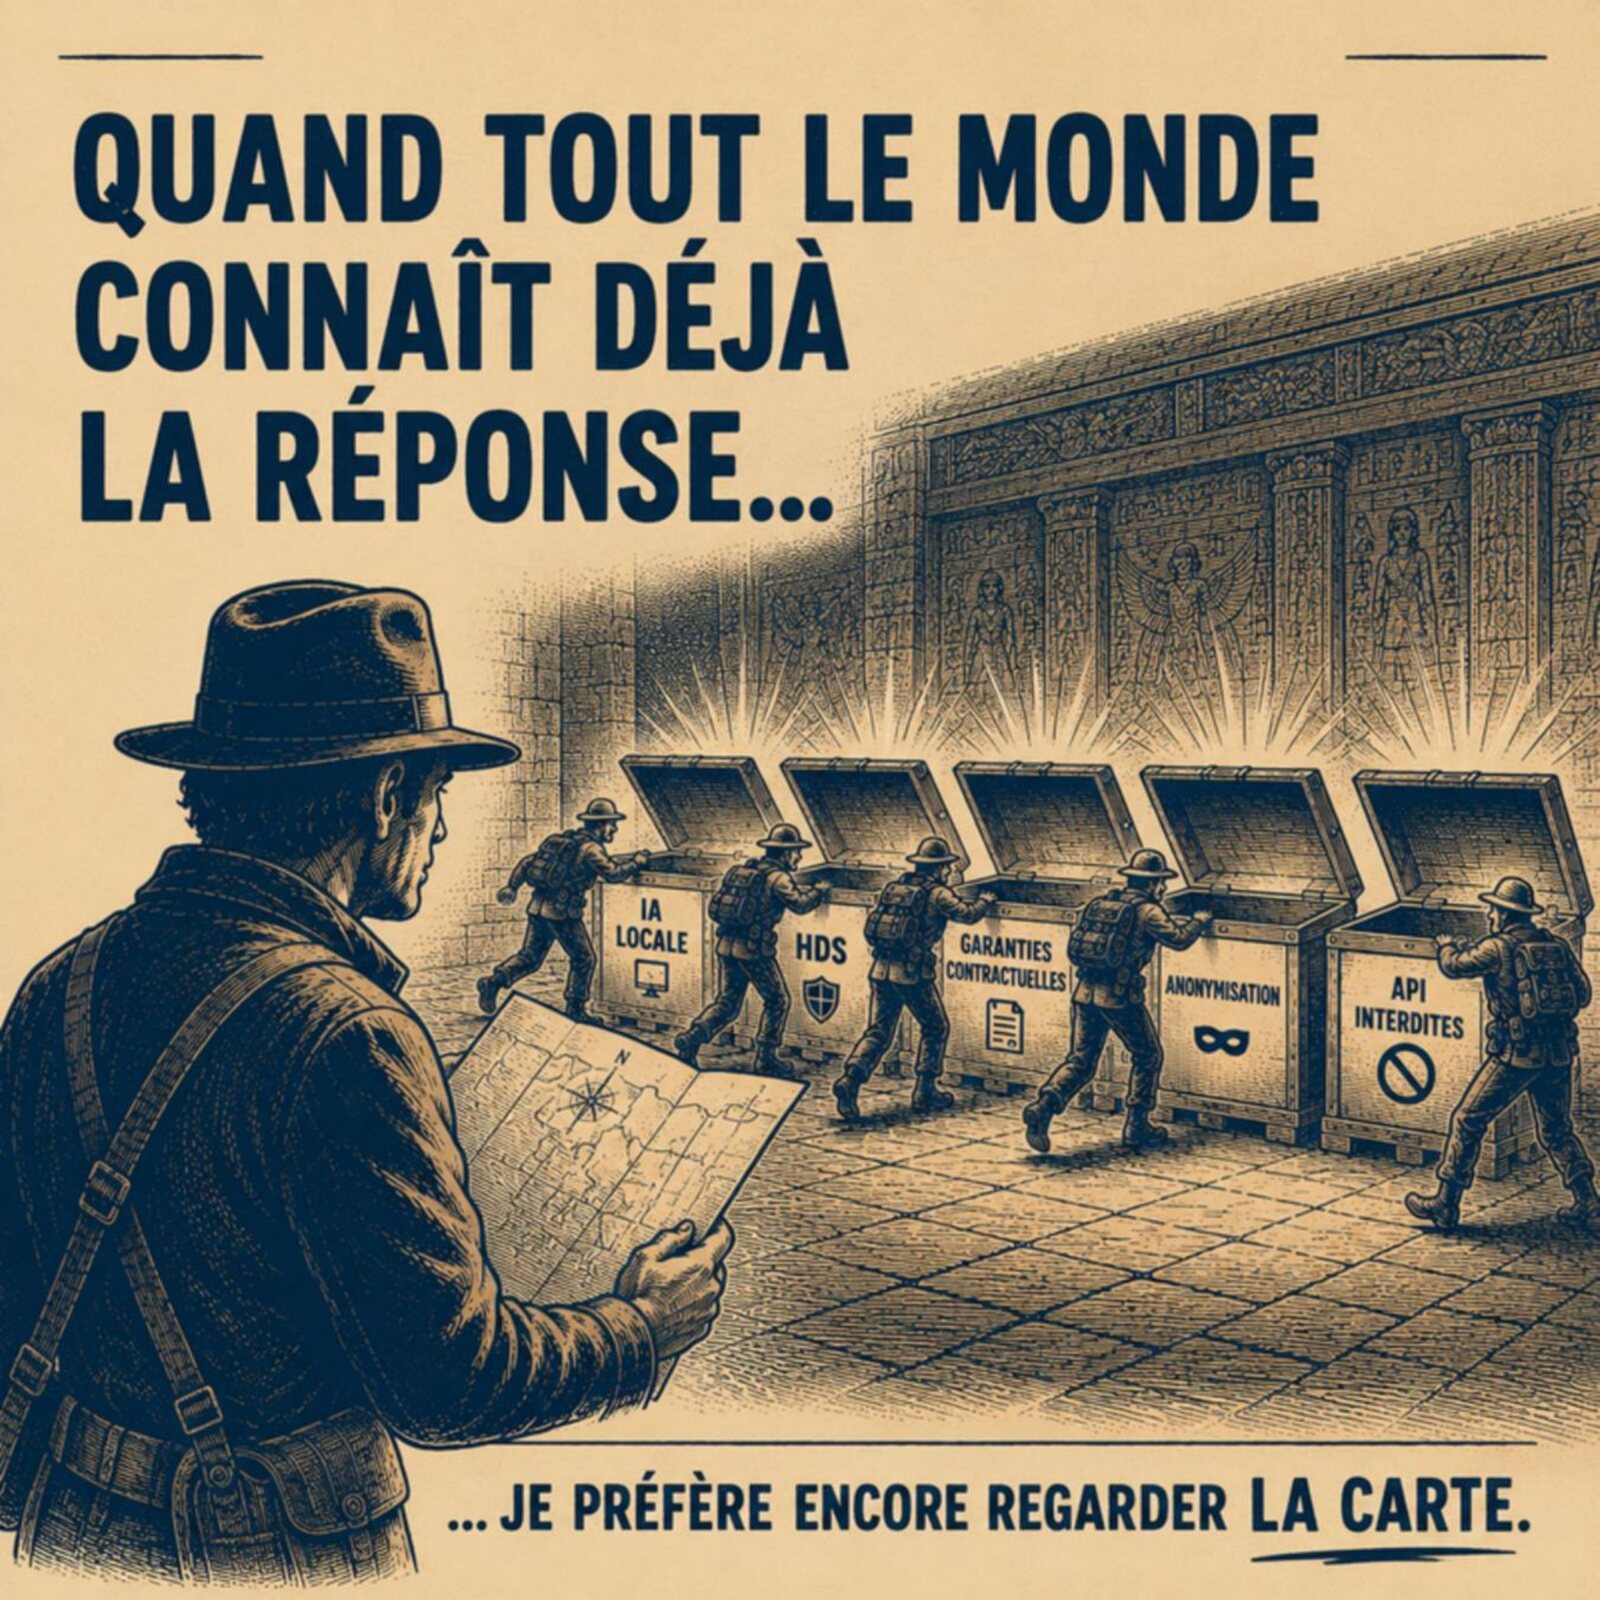
Pseudonymiser est-il inutile ? L’IA locale est-elle le Graal ? L’hébergement HDS suffit-il ? Les API sont-elles le diable ? Les mythes, les vrais sujets et quelques pièges.
Nous ne sommes pas DPO. Il en existe de très bons, et ils auront sûrement des choses à redire à ce qui suit, tant mieux. Mais nous construisons et utilisons des outils d’IA pour le secteur social et médico-social, et à chaque nouveau projet, les mêmes débats reviennent.
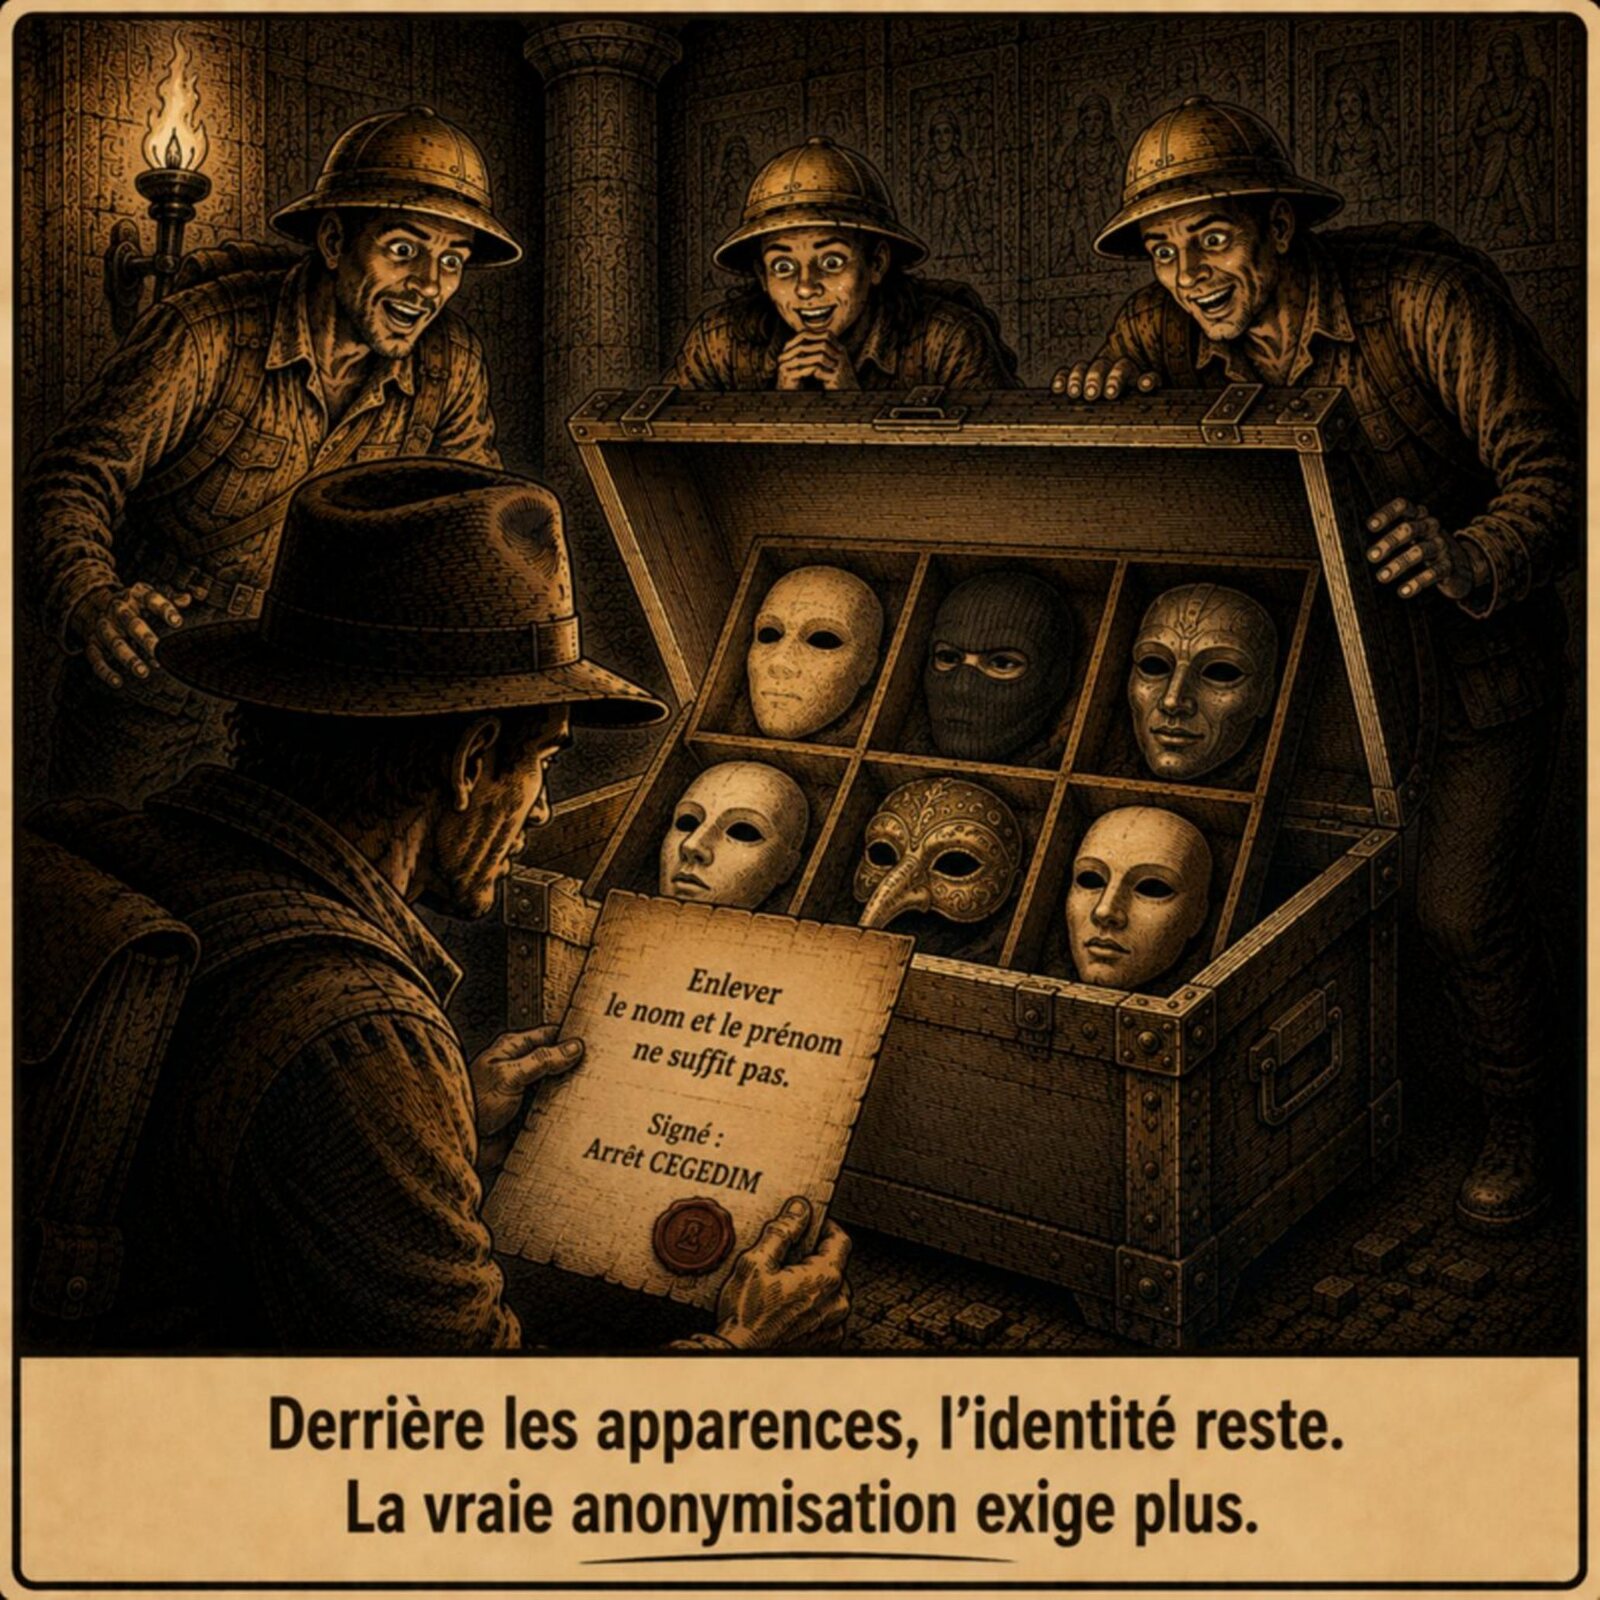
Pseudonymiser est-il inutile ?
Ce qui est certain, c’est qu’enlever le prénom et le nom ne suffit pas : la jurisprudence impose des critères stricts sur le risque de réidentification. En revanche, pour construire une mémoire organisationnelle à partir de vos retours d’expérience, c’est indispensable.
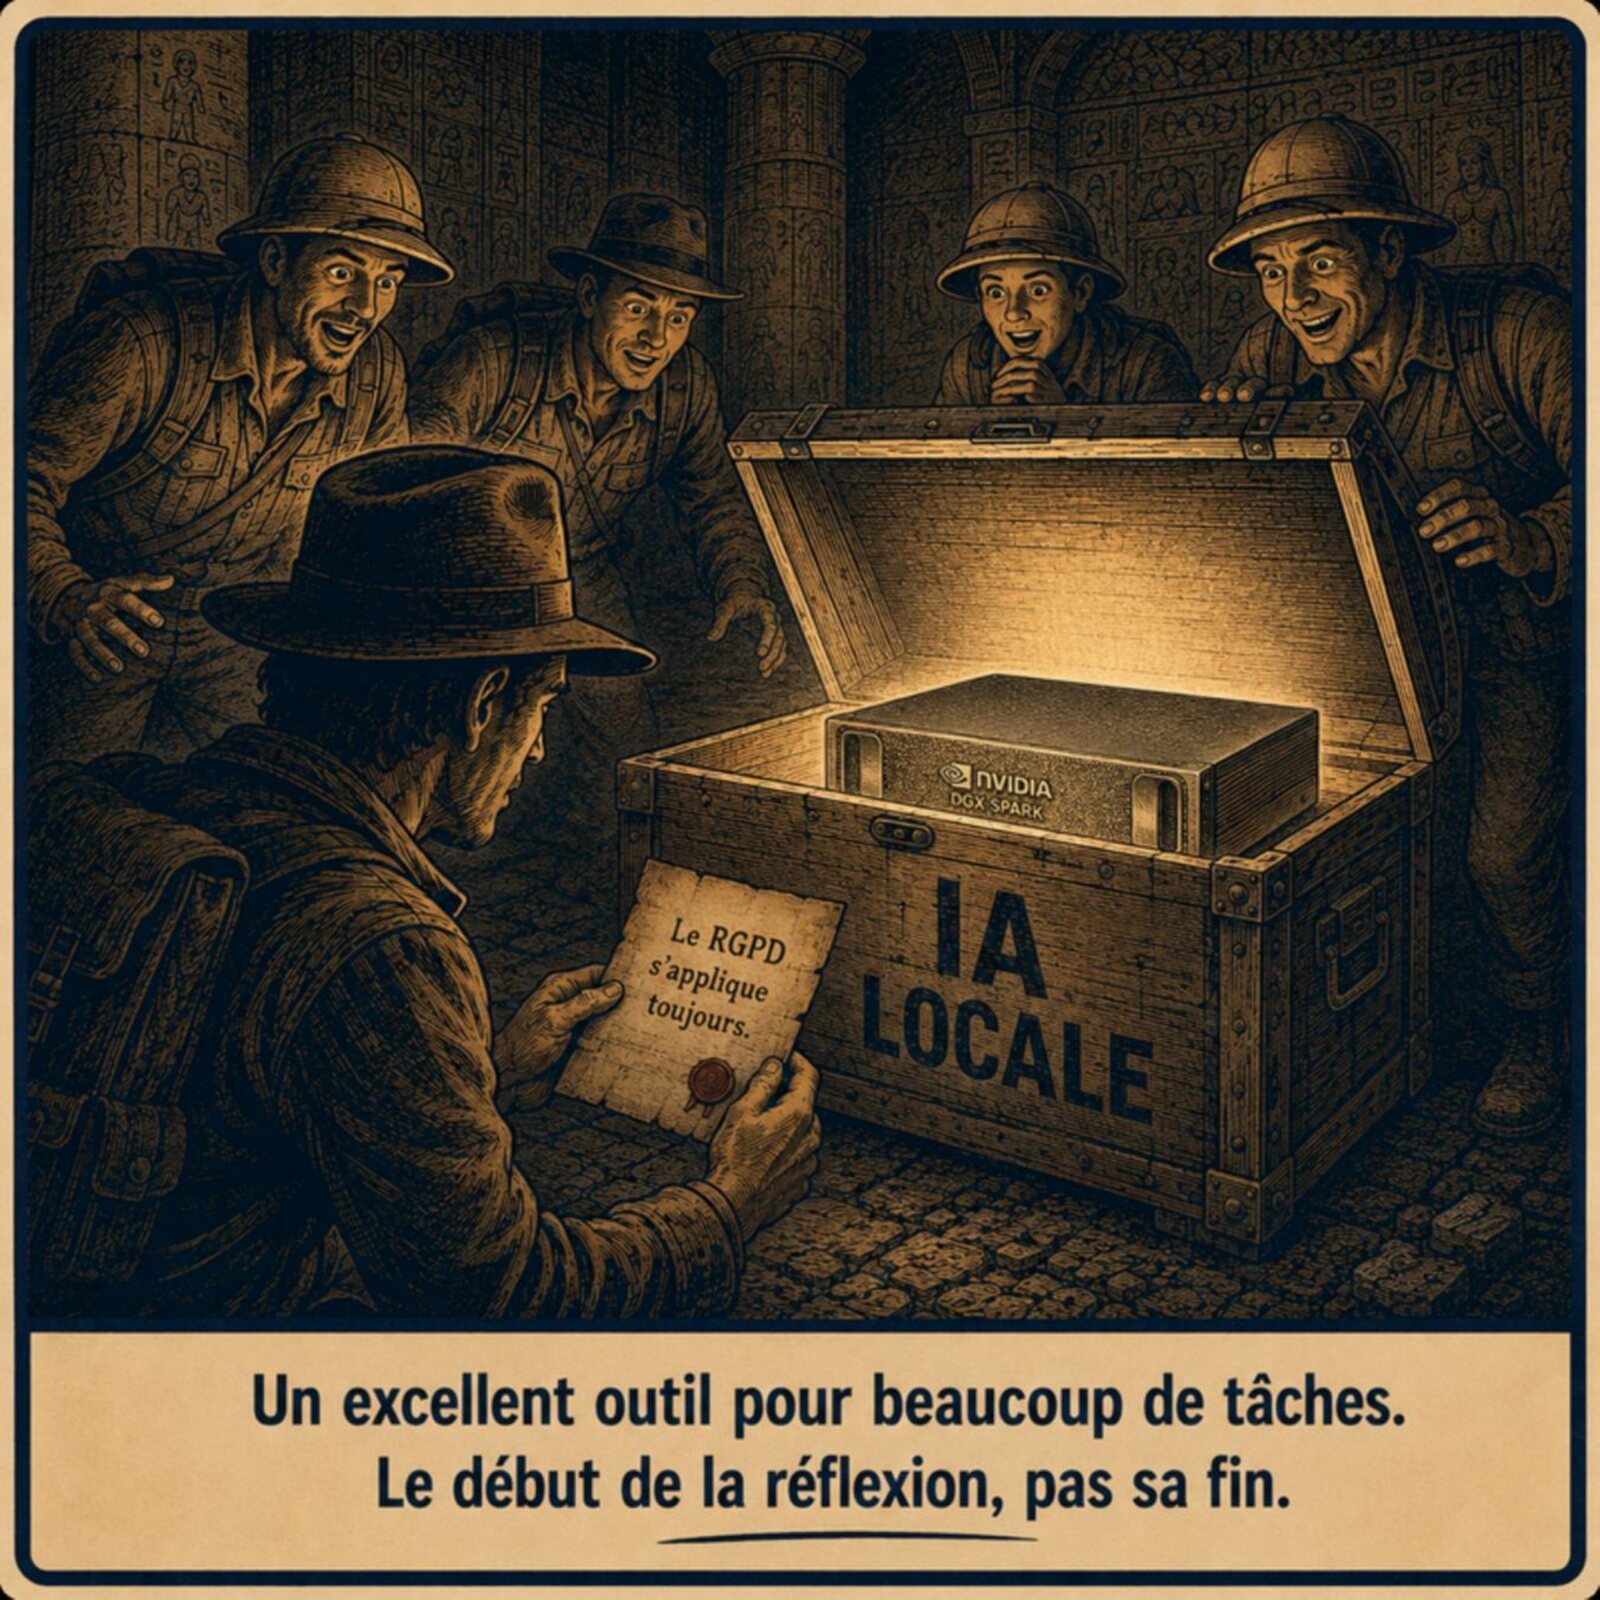
L’IA locale est-elle le Graal ?
C’est un excellent outil pour beaucoup de tâches, dont nous voyons au quotidien les qualités et les limites. Elle est très prometteuse, notamment pour des agents spécialisés qui réalisent des tâches précises. Mais elle ne dispense pas de savoir ce que l’on fait des données. C’est le début de la réflexion, pas sa fin.
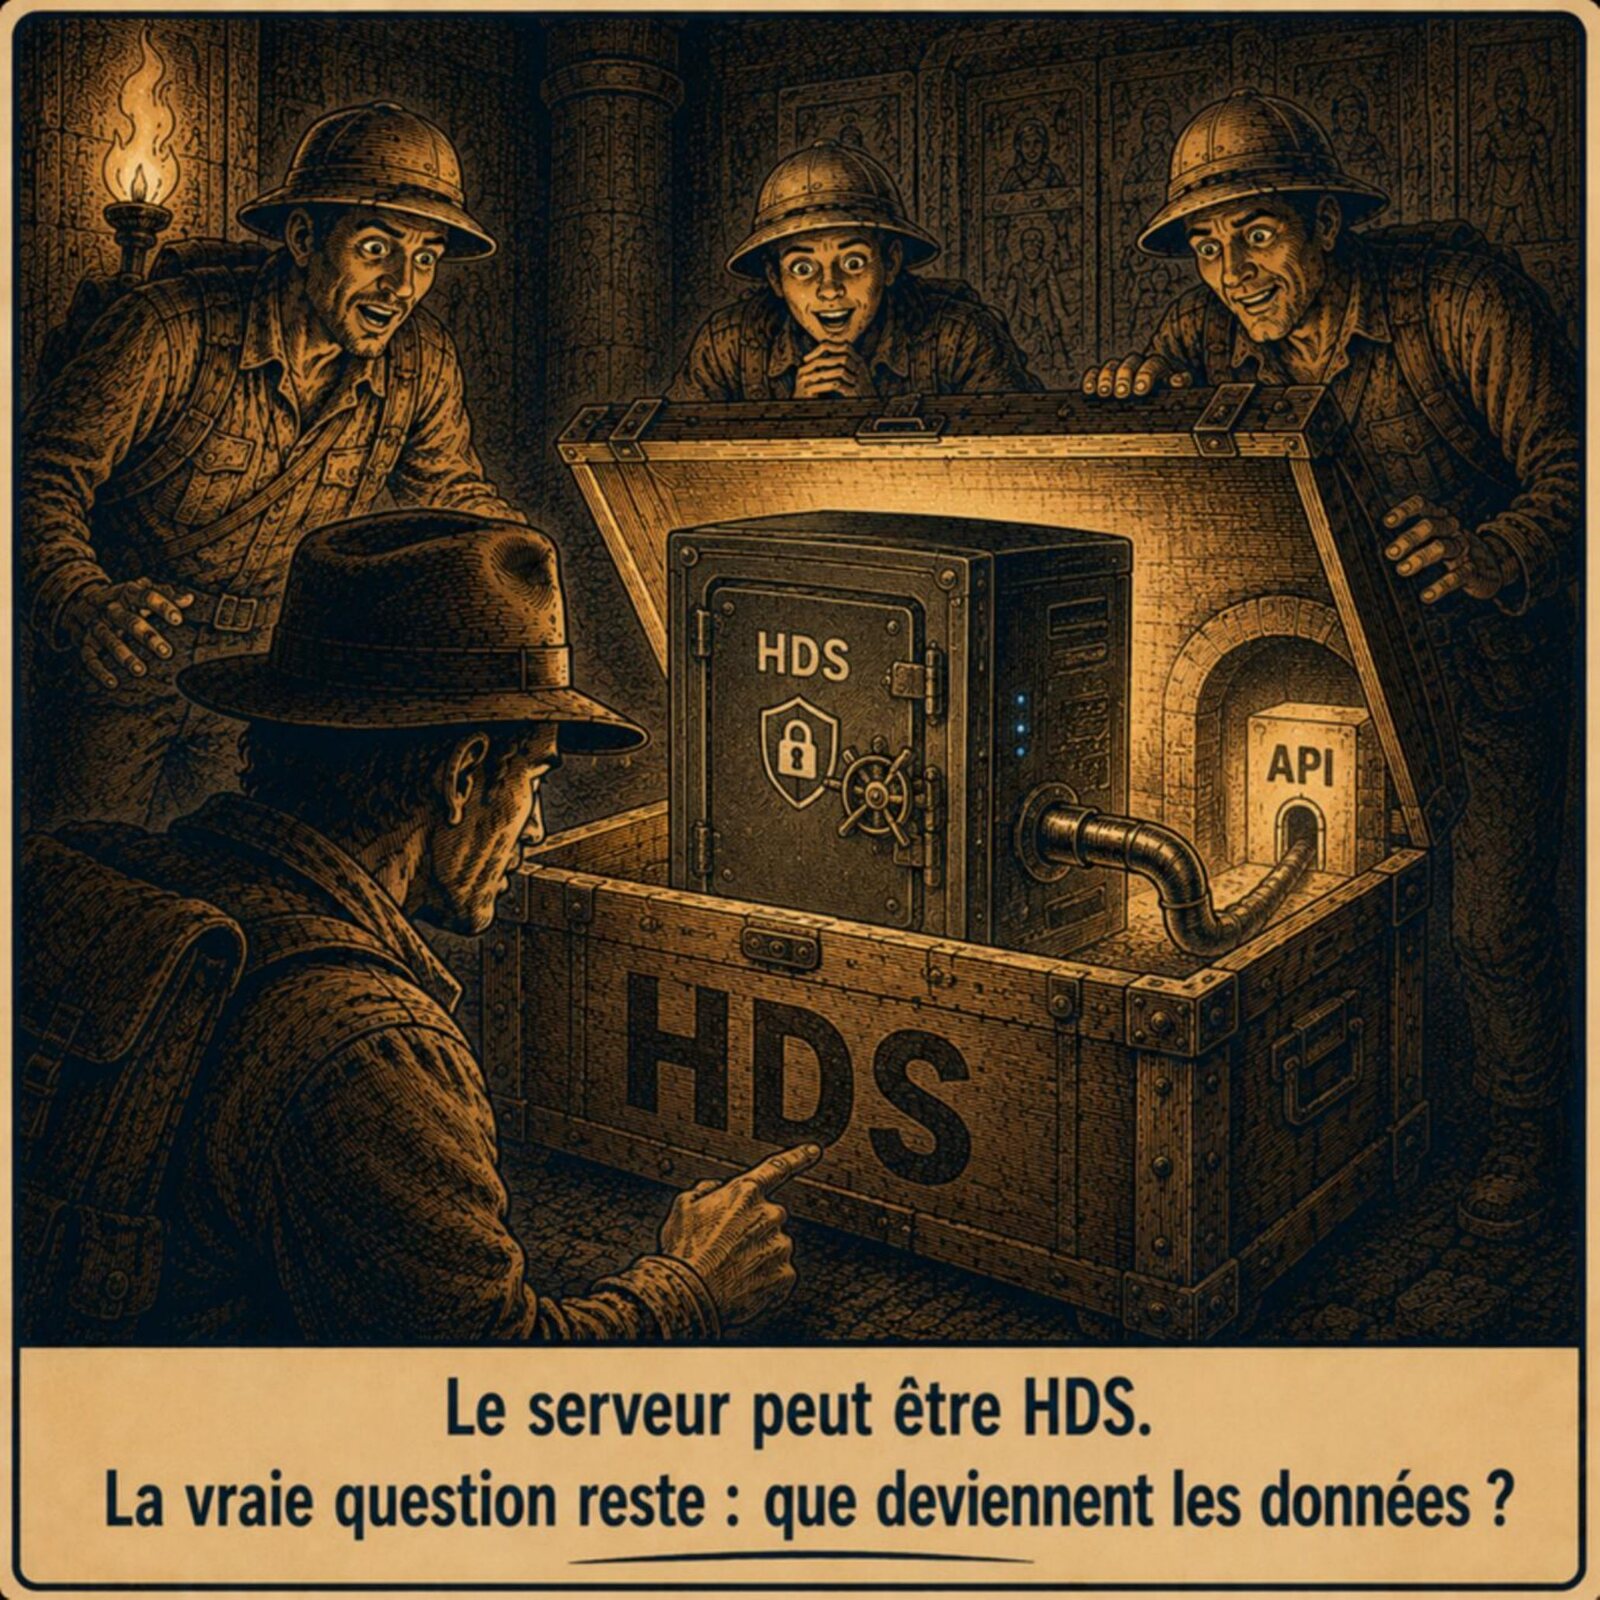
L’hébergement HDS est-il un totem ?
Méfiance si c’est le seul argument de conformité qu’on vous donne. Héberger des données est une chose. Les traitements qu’on leur applique en sont une autre. Le serveur peut être certifié : la vraie question reste de savoir ce que deviennent les données.
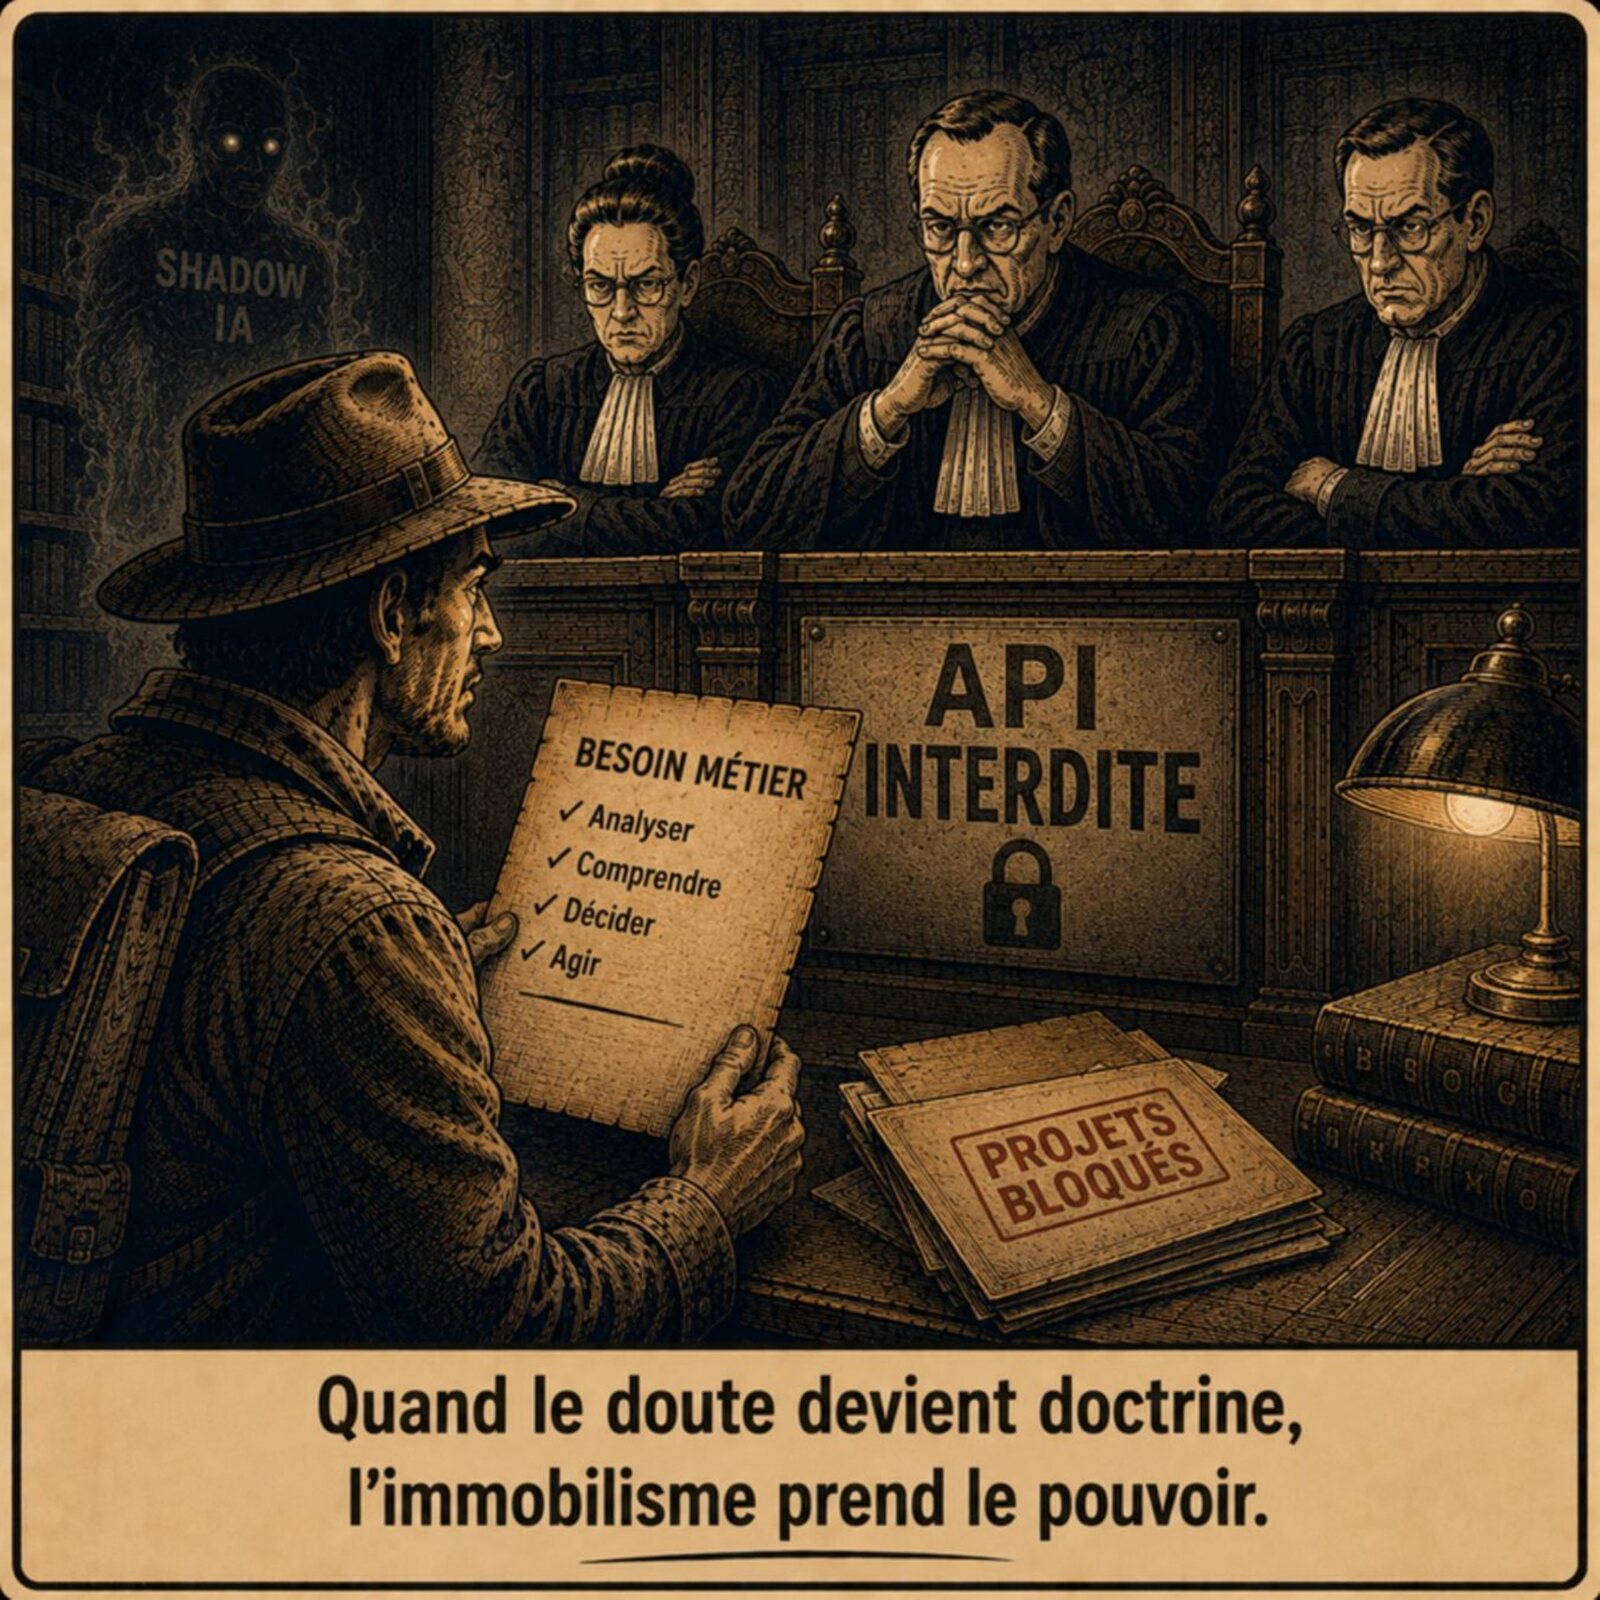
Les API sont-elles le diable ?
Si l’on sait ce que l’on fait, et ce qu’elles font, c’est souvent plus simple, plus rapide et plus puissant. Il existe aujourd’hui de très belles solutions accessibles par API, MCP ou en ligne de commande, et il sera souvent difficile de les réinventer dans son coin. Quand le doute devient doctrine, l’immobilisme prend le pouvoir.
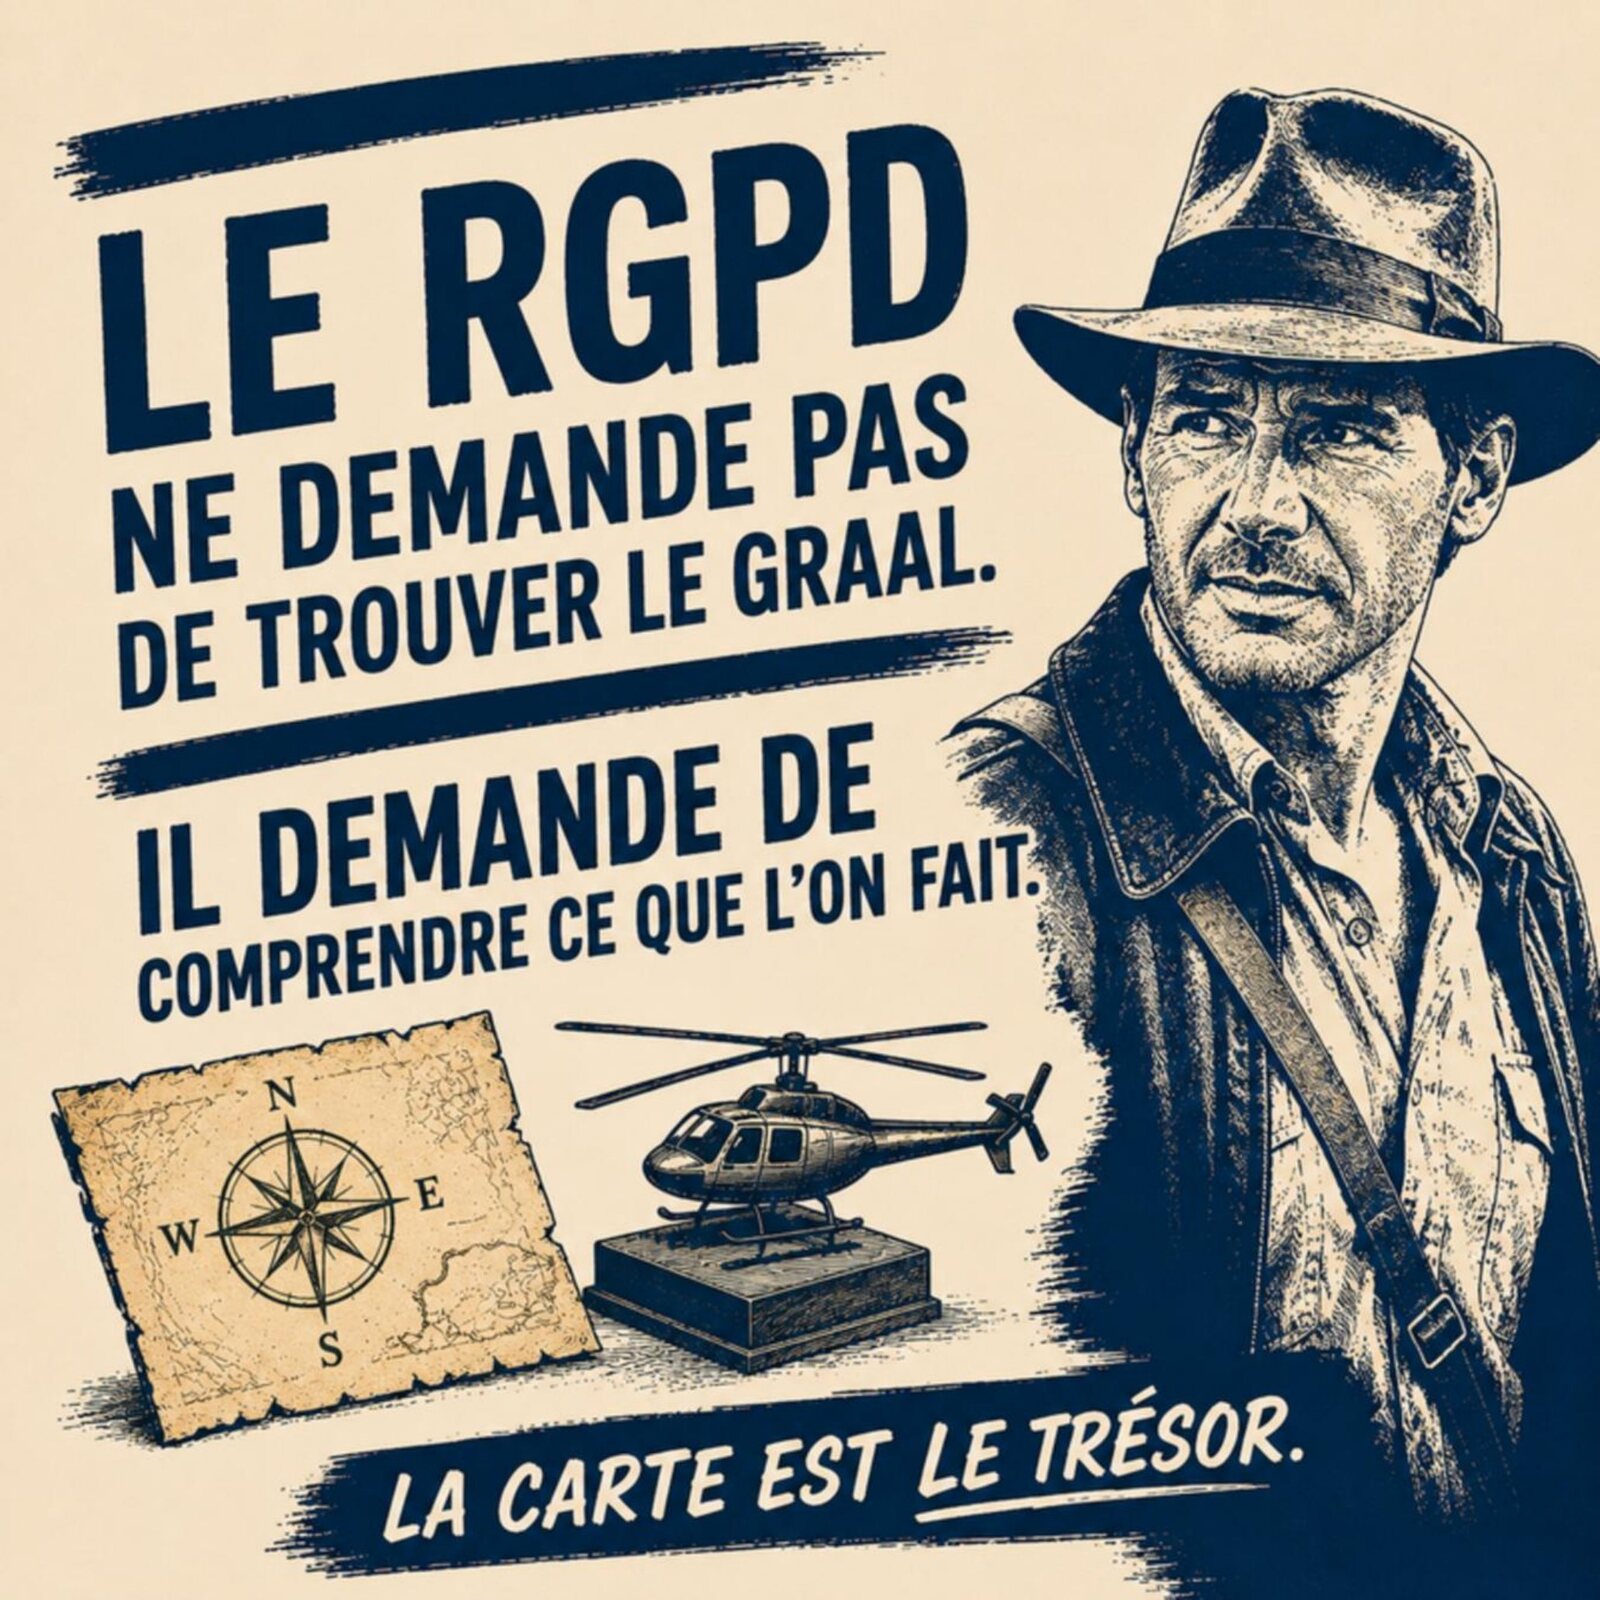
La carte est le trésor
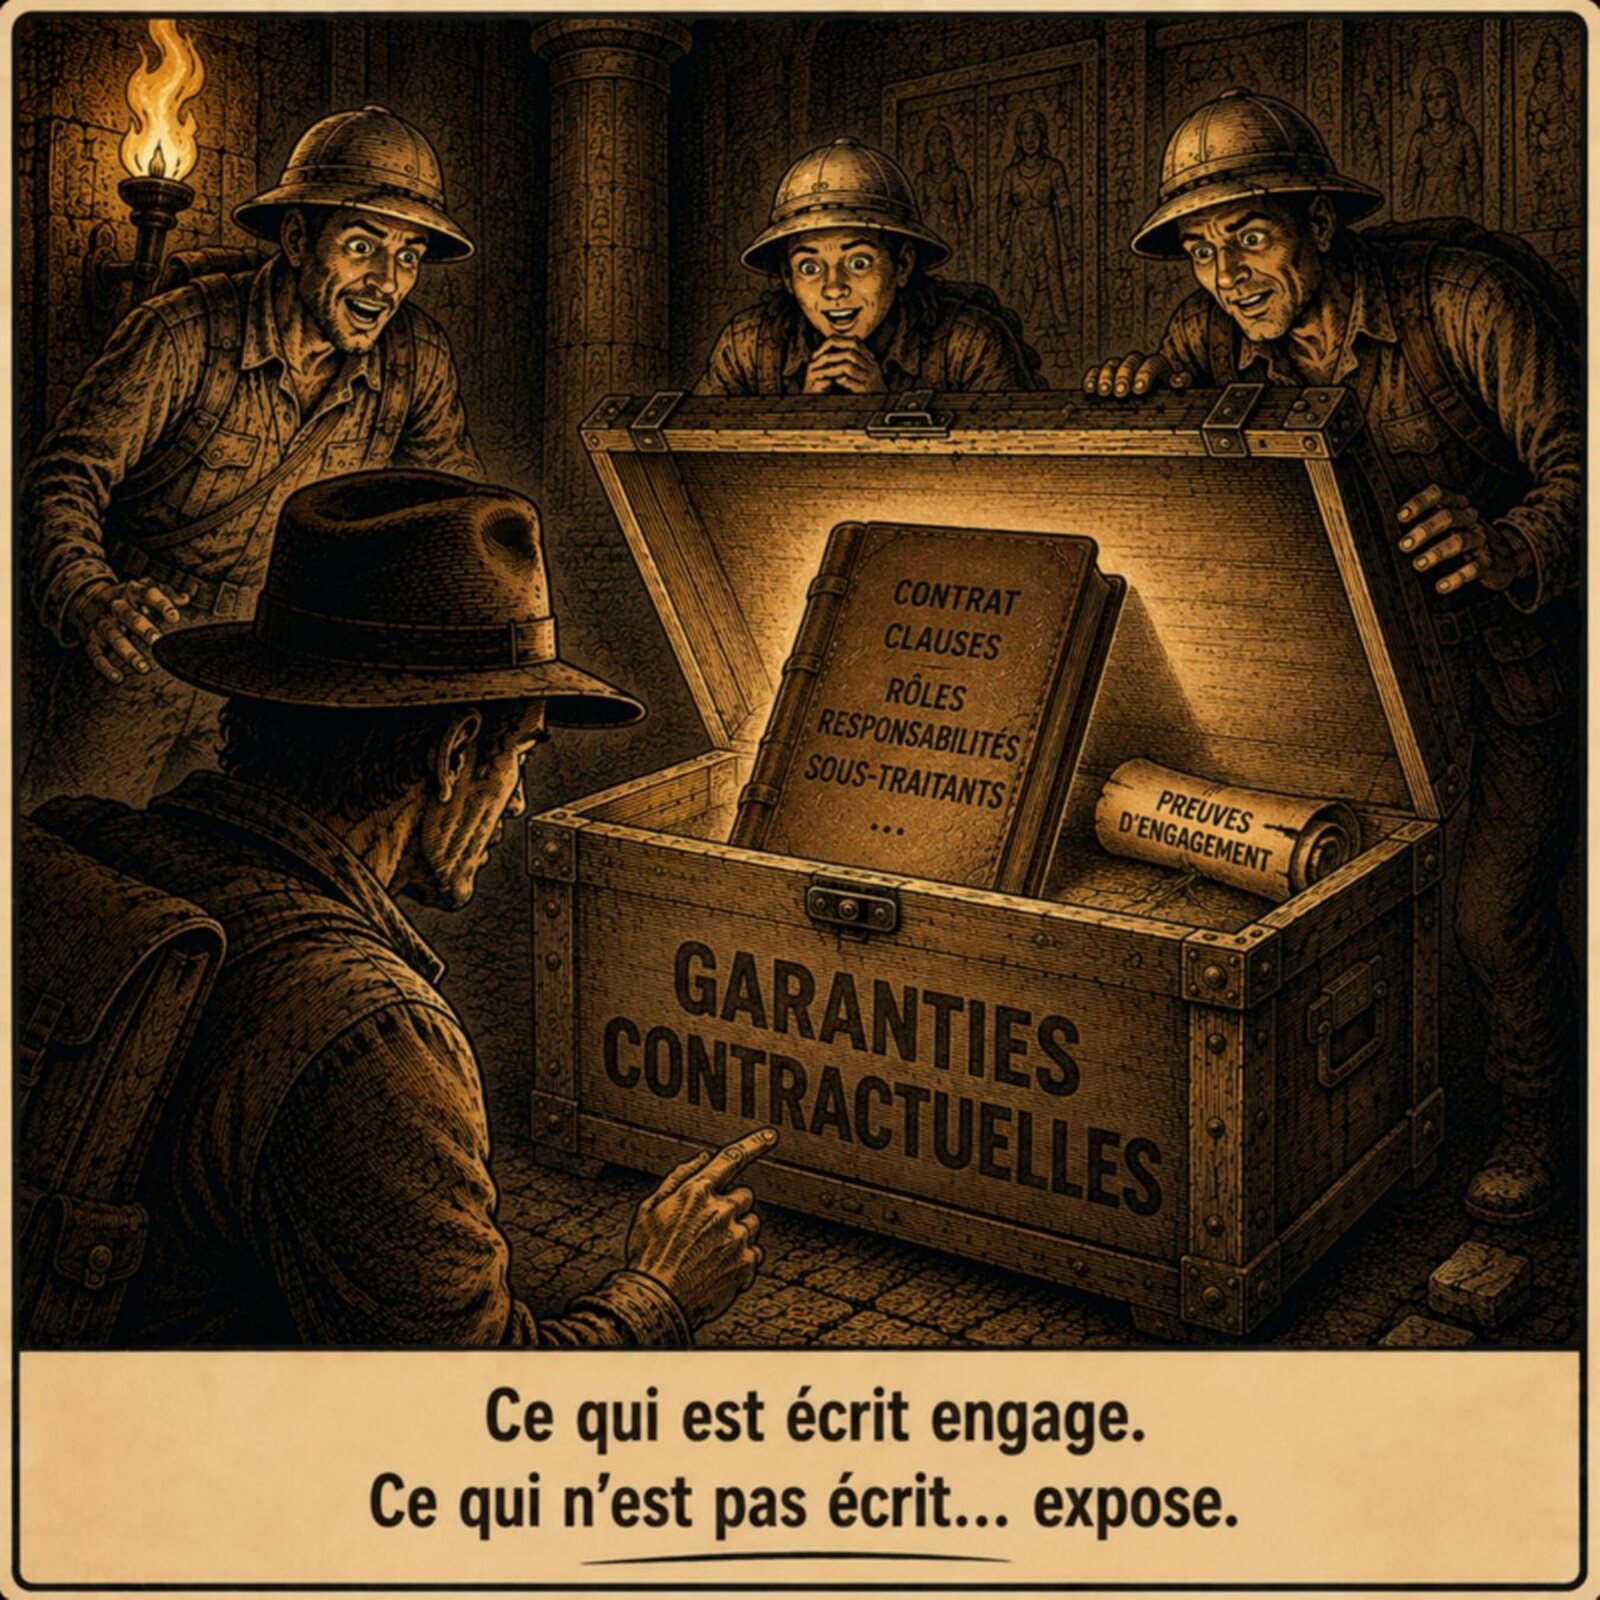
Nous ne croyons pas beaucoup aux solutions miracles. Ni à celles qui rendent tout possible, ni à celles qui rendent tout impossible. Nous essayons simplement de comprendre le besoin, puis de suivre techniquement la donnée (où elle passe, quels traitements elle subit, quelles sécurités l’entourent), et seulement ensuite de choisir les outils.
Le RGPD ne demande pas de trouver le Graal. Il demande de comprendre ce que l’on fait.
Et puis, entre nous : pendant qu’on débat de modèles locaux, d’API ou de cloud souverain, le dossier oublié sur la photocopieuse, il était conforme au RGPD, lui ?
Épisode 5 sur 6 de la série L’été sera tech (mais pas trop)
Faites défiler les planches ; cliquez pour les ouvrir en grand.